Investigação revela falhas graves em provedores de inferência de IA, expondo dados sensíveis de utilizadores.
📰 Fonte Reportada: The Decoder (IA & LLMs)
Tratamento: Análise & Escrutínio Nexora
Security researchers show how cheap AI inference providers steal keys and snoop on users
Relato original reportado por The Decoder (IA & LLMs), sujeito à grelha editorial de responsabilidade cívica, mérito e rigor do Projeto Nexora.
Análise Editorial Nexora
A recente investigação da Dragos expõe uma realidade alarmante no campo da inteligência artificial: a segurança dos dados dos utilizadores está em risco devido a falhas nos serviços de inferência. A descoberta de que atacantes conseguiram roubar credenciais e chaves de acesso sem serem detectados durante meses levanta questões cruciais sobre a responsabilidade dos provedores de IA e a eficácia das suas políticas de segurança.
As vulnerabilidades identificadas não são meramente técnicas; elas refletem uma falha sistémica na forma como os serviços de IA são estruturados e geridos. A dependência de intermediários, que muitas vezes operam como marketplaces abertos, cria um ambiente propício para o roubo de dados. A Dragos alerta que a escolha do provedor de IA não deve ser feita apenas com base no preço, mas sim com uma análise rigorosa das práticas de segurança e privacidade.
O impacto orçamental e económico para as empresas que utilizam esses serviços pode ser significativo. O roubo de dados sensíveis pode resultar em perdas financeiras diretas, além de danos à reputação e à confiança do consumidor. As empresas devem considerar o custo real de comprometer a segurança em troca de soluções mais baratas, que podem resultar em consequências desastrosas a longo prazo.
As fragilidades na execução prática das políticas de privacidade, como a ZDR, revelam uma desconexão entre as promessas feitas pelos provedores e a realidade do terreno. A incapacidade de proteger dados sensíveis não só compromete a segurança dos utilizadores, mas também coloca em questão a integridade das próprias plataformas de IA.
A longo prazo, a falta de transparência e a negligência em relação à segurança dos dados podem levar a uma erosão da confiança nas tecnologias de IA. É imperativo que as empresas e os consumidores exijam maior responsabilidade e rigor na proteção dos seus dados, promovendo um ambiente onde a inovação tecnológica não comprometa a segurança e a privacidade.
Citações e Posições Relevantes
- Fonte: “Se não fizer essa escolha, o preço mais baixo fará isso por si.”
Os Factos Reportados
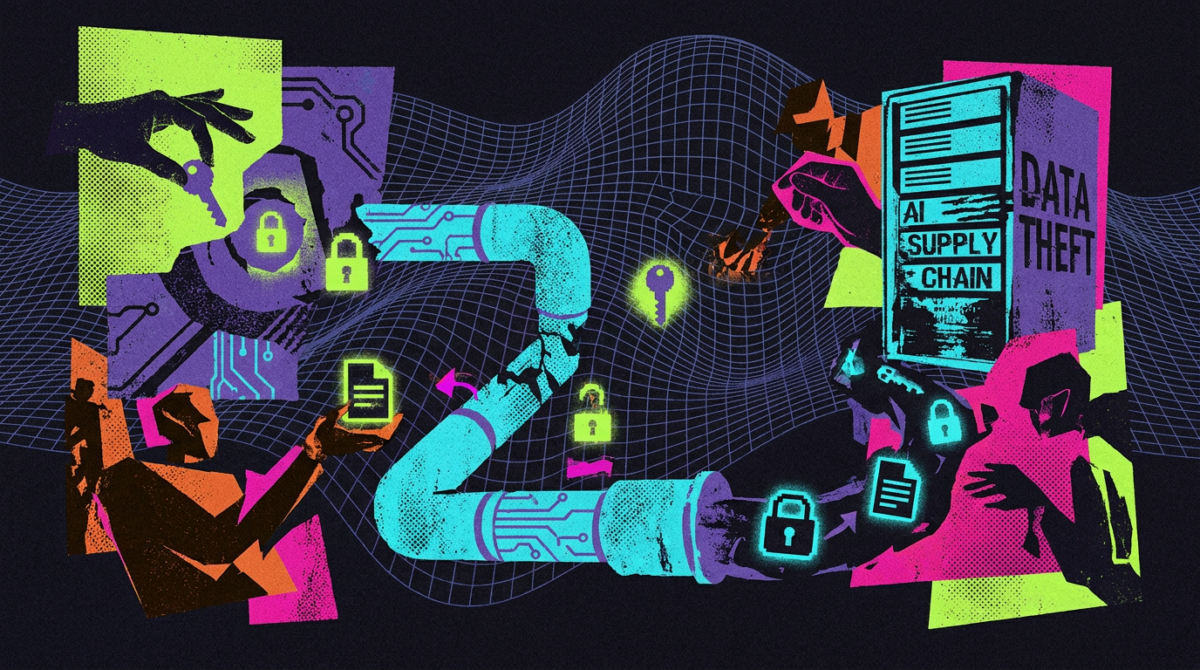
Uma investigação conduzida pela Dragos revelou falhas de segurança significativas em serviços de inferência de inteligência artificial (IA), após a realização de aproximadamente dois milhões de solicitações de teste. Os investigadores descobriram que atacantes conseguiram roubar credenciais e chaves de acesso sem serem detectados durante meses.
Os testes, realizados entre julho e novembro de 2026, identificaram pelo menos três provedores comprometidos, que não tinham conhecimento da violação até serem notificados pela Dragos. Um dos incidentes mais graves envolveu o roubo de centenas de chaves da Amazon Web Services (AWS), incluindo algumas de solicitações que foram rejeitadas antes de serem processadas.
Além disso, os intermediários e marketplaces de modelos emergiram como um risco significativo, uma vez que os revendedores podiam ler as solicitações dos clientes sem precisar explorar uma vulnerabilidade. A Dragos também destacou que as configurações de privacidade, como a ‘Zero Data Retention’ (ZDR), foram frequentemente ignoradas, permitindo que um laboratório de IA chinês acessasse URLs secretas em mais da metade das solicitações.
Como resposta, a OpenRouter removeu três provedores da sua plataforma e revogou a aprovação ZDR para 125 endpoints, alertando os utilizadores afetados sobre a possibilidade de terceiros terem lido as solicitações enviadas para os modelos MiniMax.
O Escrutínio dos Factos & Impacto Prático
Para mitigar os riscos associados ao uso de serviços de IA, é crucial que as empresas implementem medidas rigorosas de segurança e privacidade. Isso inclui a realização de auditorias regulares de segurança, a escolha de provedores com um histórico comprovado de proteção de dados e a implementação de práticas de segurança robustas, como a utilização de tokens canários para monitorar o uso indevido de credenciais.
Além disso, as empresas devem promover uma cultura de segurança que priorize a proteção dos dados dos utilizadores em todas as etapas do desenvolvimento e implementação de soluções de IA. A transparência nas práticas de segurança e a comunicação clara com os utilizadores sobre como os seus dados são tratados são fundamentais para restaurar a confiança nas tecnologias de IA.
Finalmente, a indústria deve colaborar para estabelecer padrões de segurança mais rigorosos e garantir que todos os provedores de IA cumpram essas normas. Somente através de um esforço conjunto será possível criar um ambiente seguro e confiável para o uso de inteligência artificial.