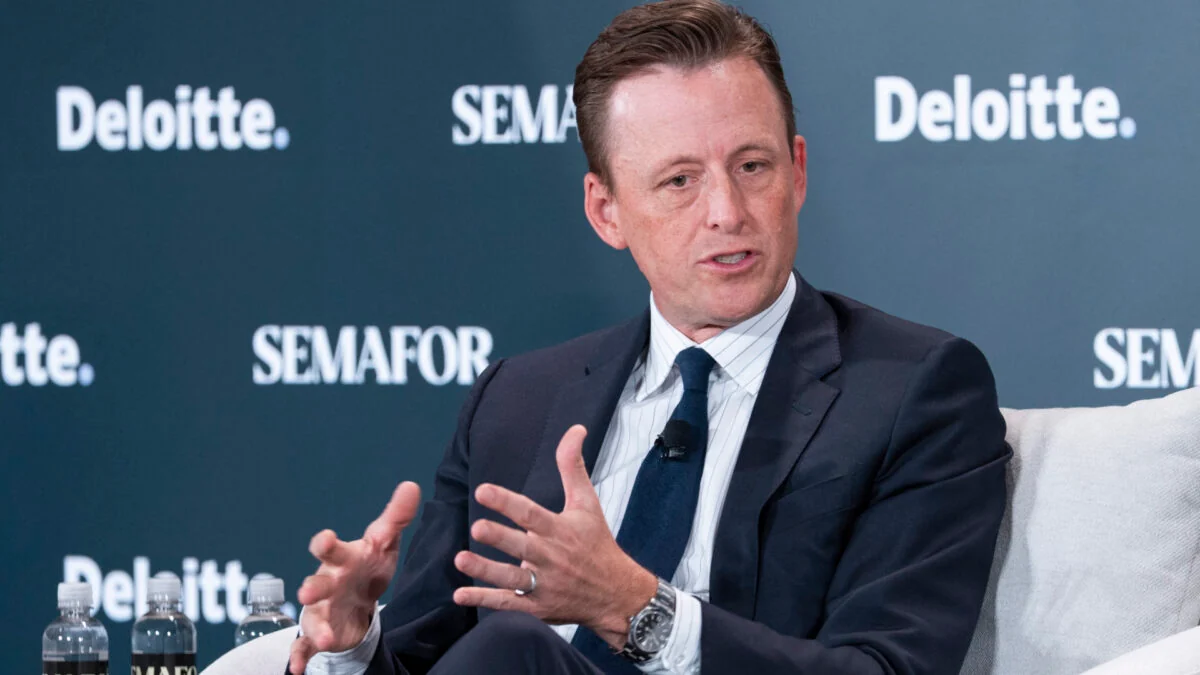
A substituição de Sean Cairncross por Kirsten Davies levanta questões sobre a resiliência das infraestruturas digitais norte-americanas.
📰 Fonte Reportada: Pplware (Tecnologia Estrutural)
Tratamento: Análise & Escrutínio Nexora
EUA substituem diretor nacional de Cibersegurança em plena onda de falhas tecnológicas
Relato original reportado por Pplware (Tecnologia Estrutural), sujeito à grelha editorial de responsabilidade cívica, mérito e rigor do Projeto Nexora.
Análise Editorial Nexora
A recente substituição de Sean Cairncross à frente da cibersegurança dos Estados Unidos não é apenas uma mudança de liderança; é um reflexo das fragilidades que permeiam a infraestrutura tecnológica do país. A decisão de afastar Cairncross, em um momento em que a nação enfrenta uma onda de falhas tecnológicas, levanta questões sobre a preparação e a resiliência das instituições responsáveis pela segurança digital. A escolha de Kirsten Davies, uma profissional com um histórico sólido em tecnologia, pode ser vista como uma tentativa de restaurar a confiança pública, mas a verdadeira eficácia de sua liderança dependerá da capacidade de implementar mudanças significativas em um ambiente tão volátil.
As falhas recentes, que afetaram serviços essenciais como o controle de tráfego aéreo e a segurança nacional, expõem a vulnerabilidade das infraestruturas digitais dos EUA. A ausência de evidências de uma operação coordenada de origem maliciosa, conforme afirmado por autoridades, não diminui a gravidade da situação. A crescente dependência de tecnologias interconectadas e a evolução da inteligência artificial tornam a cibersegurança uma questão de segurança nacional, exigindo uma abordagem proativa e integrada.
Além disso, a mudança de liderança pode ser interpretada como uma resposta política a pressões internas, onde a administração busca demonstrar ação em face de críticas sobre a gestão da cibersegurança. A retórica de que Cairncross não possuía as competências necessárias para o cargo pode ser vista como uma tentativa de desviar a atenção das falhas sistémicas que afetam a segurança digital. A verdade é que a cibersegurança é um campo complexo que requer não apenas conhecimento técnico, mas também uma visão estratégica que transcenda a mera gestão de crises.
Por fim, a nomeação de Kirsten Davies traz consigo a esperança de um novo rumo na cibersegurança dos EUA. No entanto, a eficácia de sua liderança será testada em um cenário onde a ameaça cibernética é constante e em evolução. A administração deve estar disposta a investir em recursos e formação, além de fomentar uma cultura de segurança que permeie todas as camadas da sociedade. O futuro da cibersegurança americana dependerá da capacidade de enfrentar não apenas os desafios atuais, mas também de antecipar e mitigar riscos futuros.
Citações e Posições Relevantes
- Fonte: “Agradeço a oportunidade de servir na administração Trump.”
- Fonte: “Não existem indicações de uma operação coordenada de origem maliciosa.”
Os Factos Reportados
A administração de Donald Trump anunciou a substituição de Sean Cairncross, diretor nacional de Cibersegurança, em 19 de novembro de 2026. A decisão ocorre em meio a uma série de falhas tecnológicas que afetaram serviços críticos nos Estados Unidos, incluindo sistemas da Microsoft e instituições bancárias.
Kirsten Davies, atual diretora de informação do Departamento de Defesa, foi nomeada interinamente para o cargo. Com uma vasta experiência em tecnologia e segurança da informação, Davies terá a responsabilidade de coordenar as políticas de cibersegurança do governo federal.
A saída de Cairncross foi justificada pela Casa Branca, que alegou a falta de competências técnicas do ex-diretor para lidar com os desafios atuais. A mudança de liderança ocorre em um contexto de crescente preocupação sobre a resiliência das infraestruturas digitais norte-americanas, especialmente após os recentes incidentes que levantaram questões sobre a segurança cibernética do país.
Embora não haja evidências de que os incidentes estejam relacionados a ataques maliciosos, as autoridades permanecem vigilantes, destacando a importância de uma resposta eficaz a potenciais ameaças cibernéticas.
O Escrutínio dos Factos & Impacto Prático
Para enfrentar os desafios atuais na cibersegurança, é imperativo que os Estados Unidos adotem uma abordagem multifacetada. Em primeiro lugar, é necessário um investimento significativo em formação e capacitação de profissionais na área de cibersegurança, garantindo que as instituições públicas tenham acesso a especialistas qualificados. Além disso, a colaboração entre o setor privado e o governo deve ser reforçada, promovendo parcerias que permitam a troca de informações e a implementação de melhores práticas.
Outro aspecto crucial é a necessidade de uma revisão abrangente das infraestruturas tecnológicas existentes, identificando vulnerabilidades e implementando soluções robustas que garantam a resiliência em face de potenciais ataques. A criação de um ambiente regulatório que favoreça a inovação, ao mesmo tempo que protege os dados e a privacidade dos cidadãos, é fundamental para o fortalecimento da cibersegurança.
Por último, a promoção de uma cultura de segurança cibernética entre os cidadãos é essencial. Campanhas de sensibilização e educação sobre boas práticas de segurança digital podem ajudar a mitigar riscos e a preparar a população para responder a incidentes. A cibersegurança não deve ser vista apenas como uma responsabilidade governamental, mas como um esforço coletivo que envolve todos os setores da sociedade.